
Claudeとは?日本の利用は世界32位|企業導入の壁と活用事...


AnthropicはTeam・Enterpriseプランの組織向けに、メンバーがClaudeにログインするだけで社内ツールのコネクタが自動でつながる「自動接続(auto-connect)」の対象を広げています。これまで必要だったOktaなどのID基盤がなくても使える「Claude発行」方式がベータで加わり、NotionやHubSpot、Figmaなど14サービスが対応しました*1。
自動接続全体では21サービスが対応しています。社員一人ひとりがサービスごとにログインして許可を出す手間がなくなります*1。先に結論を言うと、Claudeを全社で使う企業ほど効果は大きい機能です。ただしClaude発行方式は「組織のメンバーかどうか」しか確認しないため、退職者の扱いと接続先の権限設計を先に決めてから有効にするのが正解です。
この話題は、私もXで紹介しました。
今なら、生成AIの基礎知識から社内導入の6ステップ・定着のポイントまでを1冊にまとめた「はじめての生成AI社内導入ガイド」を無料で配布中!何から始めればいいか分からない方でも、これ1冊で導入の流れがつかめます。
目次
Claudeのコネクタは、NotionやHubSpotなどの外部サービスとClaudeをつなぐ仕組みです。従来は管理者が組織でコネクタを有効にしたあと、メンバーが一人ずつサービスにログインして許可を出す必要がありました*3。
自動接続では、管理者が組織としてコネクタを一度許可しておけば、メンバーは初回ログインの時点でそのまま使えるようになります*1。Anthropicの開発者向けドキュメントでは正式名を「Enterprise Managed Auth(EMA)」とし、Claude上の呼び名を「auto-connect(自動接続)」としています*2。X上では「プラグインの自動接続」として話題になりましたが、実際に自動でつながるのはプラグインに含まれるコネクタの部分です。
| 項目 | 内容 |
|---|---|
| 正式名 | Enterprise Managed Auth(Claude上の表示は「自動接続」) |
| 対象プラン | Team・Enterprise |
| 本人確認の方式 | IdP管理(一般提供)/Claude発行(ベータ) |
| 対応サービス | 21サービス(うちClaude発行対応は14) |
| 設定する人 | 組織のOwnerまたはPrimary Owner |
| もとになる標準 | MCPのEnterprise-Managed Authorization拡張 |
表の内容はClaudeヘルプセンターと開発者向けドキュメントをもとに整理しました*1*2。ProやMaxなど個人向けプランは対象外で、組織として契約しているTeam・Enterpriseで使う機能です。
| 場面 | 従来の接続 | 自動接続 |
|---|---|---|
| 管理者の作業 | コネクタを組織で有効にする | 有効にしたうえで、管理された認可を一度設定する |
| 社員の作業 | サービスごとにログインし、許可画面で承認する | Claudeにログインするだけ |
| 新しく入った社員 | 使うサービスの数だけ接続作業が必要 | 初回ログインの時点で使える |
| アカウントの取り違え | 個人アカウントでつないでしまう恐れがある | 会社のワークスペースに対応づけられる |
MCPの公式ブログでも、サービスごとの許可画面が企業でMCPを使ううえで大きな負担だったと説明されています*4。ログイン時にどのアカウントを使うか選ぶ場面がなくなるため、仕事用と個人用のアカウントが混ざりにくくなる点も、情報システム部門にとっては見逃せない利点です。
自動接続には、誰がログインしたかを接続先サービスに伝える方法が2つあります。どちらを選ぶかで、必要な準備とセキュリティの強さが変わります*1。
| 比較項目 | IdP管理 | Claude発行 |
|---|---|---|
| 提供状況 | 一般提供 | ベータ |
| 本人確認をする主体 | 社内のID基盤(現在はOktaのみ) | Claude(組織ごとの発行元URL) |
| 必要な準備 | ClaudeとサービスのSSO | ID基盤やSSOは不要(SSOの併用は推奨) |
| アカウントの対応づけ | ID基盤の利用者ID | メールアドレス |
| 確認すること | ID基盤のポリシーも適用される | Claude組織のメンバーであることだけ |
| 退職時の停止 | ID基盤で無効化すると同時に止まる | Claude組織から外しても発行済みのアクセスは期限まで有効 |
ポイントは、Claude発行方式では「SSOやMFA、接続先サービス独自のログイン規則をClaudeは確認しない」と公式に明記されていることです*1。Oktaを持たない中小企業でも始めやすい反面、本人確認の強さはIdP管理より一段落ちると理解しておく必要があります。
ヘルプセンターに掲載されている対応サービスは次の通りです*1。中央の列はClaude発行(ベータ)に対応するサービス、右の列はIdP管理だけに対応するサービスです。
| 分野 | Claude発行(ベータ)に対応 | IdP管理のみ |
|---|---|---|
| ドキュメント・ファイル | Notion、Dropbox、Atlassian | — |
| プロジェクト管理 | Linear | Asana、Monday.com |
| 営業・マーケティング | HubSpot、Apollo.io、Semrush | Crossbeam |
| データ分析 | Amplitude、Mixpanel | — |
| 開発・運用 | Supabase、Datadog、PagerDuty | Lovable、Unblocked |
| デザイン | Figma | Canva |
| 会議・コミュニケーション | Granola | Slack |
一方で、日本企業で利用の多いGoogle DriveやMicrosoft 365、Salesforceは、今回の公式一覧に入っていません*1。これらは従来どおりメンバーが個別にログインして接続する形になります。MCPの標準拡張を実装すればどのサービスも対応できる仕組みなので、今後追加される可能性はありますが、時期は発表されていません。
6月の発表時点で対応していたのはAsana、Atlassian、Canva、Figma、Granola、Linear、Supabaseの7サービスでした*3。半年足らずで3倍に増えています。
設定は組織のOwnerまたはPrimary Ownerが行います。共通の入口は「組織設定 → コネクタ → 対象のコネクタ → 設定タブ」で、「Managed authorization(管理された認可)」の横にある「Set up」から始めます*1。
テストに失敗したときは3点を確かめます。発行元URLを正しいワークスペースに登録したか、テナントIDが合っているか、そのワークスペースに利用者と同じメールアドレスのアカウントがあるかです*1。
ヘルプセンターでは、組み込みのロールのチェックを外してカスタムロール1つだけに絞り、試験導入する方法が紹介されています*1。全社へ案内する前に2〜3人で実際につながるか確かめることも勧められています。私も、まず情報システム部門と1つの業務チームで1〜2週間使い、問い合わせが出ないことを確認してから広げる進め方をおすすめします。
なお、ブラウザでの個別ログインと管理された認可の両方をオンにしておくと、Claudeはまず自動接続を試し、失敗したときだけ個別ログインを促します*1。移行期間は両方をオンにしておくと、つながらない社員が出ても業務が止まりにくくなります。個別ログインもオンにしている場合は、メールアドレスが一致する接続先アカウントがないなどの理由で自動接続に失敗した社員にも、従来どおりの接続画面が表示されると見られます。
自社のSaaSや社内システムをClaudeにつなぎ、社員がログインだけで使える状態まで整えたい場合は、MCPサーバーと認可サーバーの設計から考える必要があります。法人向けAIリスキリングサービスの導入社数No.1*の弊社デジライズが、AIコンサルティング&開発のサービス資料を無料でお送りしています。既製のAIサービスでは要件が満たせず、自社に合わせたシステム構築や環境の検討が必要な場合の進め方をまとめています。
※出典:株式会社東京商工リサーチ「法人向けリスキリングサービスに関する調査」(2026年5月/調査期間:2026年3月26日〜4月17日/調査方法:デスクリサーチおよびヒアリング/2026年3月末時点)
自動接続の土台は、AIと外部ツールをつなぐ共通規格MCP(Model Context Protocol)の「Enterprise-Managed Authorization」拡張です。この拡張は2026年6月18日に安定版となり、AnthropicのClaude・Claude Code・Coworkが採用しました*4。特定の会社だけの仕組みではなく、どのID基盤やMCPサービスでも実装できる公開仕様です。
流れはシンプルです。ClaudeはOAuthの同意画面を出す代わりに、署名付きの身分証明(ID-JAGと呼ばれるJWT)を接続先の認可サーバーに渡します。認可サーバーはそれを検証し、通常のログイン後と同じアクセストークンを返します*2。
開発者向けドキュメントには「発行元URLは秘密ではない」との注意書きがあります*2。つまり安全性は、接続先サービスが「どのワークスペースがどの発行元を信頼するか」を正しく管理できているかに大きく依存します。自社でMCPサーバーを公開している企業は、ドキュメントの検証項目を一つずつ満たしてからAnthropicに対応を申請する必要があります。
AnthropicがClaudeをどのような安全方針で開発しているかは、以下の記事で解説しています。
Anthropic(アンソロピック)とは?Claudeを開発するAI企業の全貌・安全性・OpenAIとの違い
自動接続そのものに追加料金の記載はなく、Team・Enterpriseの契約で使える機能です。プランごとの料金と、自動接続と組み合わせて使う管理機能の違いは次の通りです*5。
| プラン | 料金(1席・月額) | 人数 | SSO | SCIM・監査ログ |
|---|---|---|---|---|
| Team Standard | 年払い20ドル/月払い25ドル | 2〜150人 | あり | なし |
| Team Premium | 年払い100ドル/月払い125ドル(Standardの5倍の利用量) | 2〜150人 | あり | なし |
| Enterprise | 年払い20ドル+利用分はAPI料金 | 20席以上 | あり | あり |
退職者のアクセスを確実に止めたい企業には、SCIMと監査ログがそろうEnterpriseが向いています。SCIMを使うと、社員名簿から利用者が削除された時点でClaude組織からも外れます*1。ただし一時停止や非アクティブの状態では外れない点に注意が必要です。
ChatGPTやGeminiを含めた市場全体の中でClaudeを選ぶかどうかは、以下の記事が判断材料になります。
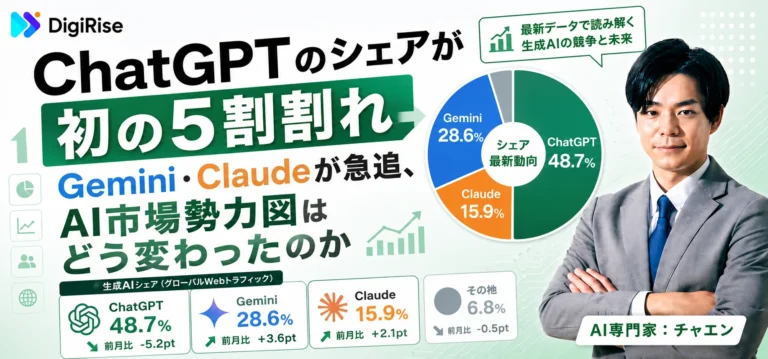
ChatGPTのシェアが初の50%割れ、Gemini・Claudeが急伸——AI市場は「3強時代」へ
自動接続と並行して、Claudeの画面ではスキル・コネクタ・プラグインが1つの「Plugins」ページにまとまります。Free・Pro・Max・Ultra・Teamは11月9日に一般提供となり、Enterpriseは11月30日から標準でオンになります*6。
管理者にとって重要なのは、11月30日以降に組織でスキルを無効にしていると、Claude Desktopでもプラグインが使えなくなる点です*6。プラグインを使い続けたい場合は、Ownerが「Cloud code execution and file creation」をオンにしたうえでスキルを有効にしておく必要があります。逆にプラグインを社内で禁止したいなら、スキルをオフのままにしておけば止まります。
大規模な例として、Claudeの公式記事では米Rampが2,000人の社員にOkta経由で追加作業なくコネクタを配ったと紹介されています*3。人数が多い組織ほど、一人ずつの接続作業をなくす効果は大きくなります。
Team・Enterpriseでは、Ownerが各コネクタを組織で有効にしない限りメンバーはそのコネクタを使えません*7。自動接続はこの管理の上に乗る機能なので、まず「どのコネクタを誰に許可するか」の一覧を作ることが出発点になります。
私が支援先に勧めているのは、AI利用ルールに「接続してよいサービスの一覧」「接続先ごとに見てよい情報の範囲」「退職・異動時に誰がどのサービスから外すか」の3つを書き足すことです。自動接続は便利な分、社員が意識しないうちに社内データへつながる状態をつくります。だからこそ、つながる前提でのルールを先に整えておくと、あとから利用を止める事態を避けられます。
ClaudeをWordなど日常の業務アプリから使う方法は、以下の記事で解説しています。
Claude for Wordとは?使い方・料金・Microsoft Copilotとの違いを徹底解説【2026年最新】
Microsoftも、AIが社内ツールと連携して働く仕組みを整えています。比較の参考になる記事も紹介しておきます。
新しいMicrosoft Copilotとは?Home・Code・Autopilotの役割と提供時期を解説
私のおすすめは、Oktaを使っている企業はIdP管理で、使っていない企業はClaude発行で、まず1部署・1〜2サービスから始めることです。社員が「接続方法が分からない」とつまずく場面が減るだけでも、AIの定着は進みやすくなります。ただし本人確認を接続先サービスとの信頼関係に委ねる機能なので、情報システム部門と一緒に退職者の扱いと権限の範囲を決めてから有効にしてください。
\AIを活用したノウハウが詰まった/
資料ダウンロードはこちら記事の検索結果をご案内します。詳しいご相談は担当者がお答えします