
Claude Codeとは?Downloadsで起動する危険と...


フランス西部を地盤とする銀行グループのクレディ・ミュチュエル・アルケア(Crédit Mutuel Arkéa)は2026年11月4日、サイバー攻撃を受けて不正な取引が行われたと発表しました*1。銀行の補足説明によると、攻撃者はアルケア自身の口座を使って他の銀行へ送金しています。顧客の預金は使われていません*2。報道では被害額が約1億1,800万ユーロ(約1億3,300万ドル)とされ、銀行はこの数字を認めていないものの「規模感は正しい」と説明しています*2。
私がXで「約210億円」と書いたのは、この報道額を円に換算した目安です。盗まれた資金の一部は暗号資産に換えられたと報じられています*4。先に結論を言うと、今回の件で預金者が慌てて動く必要はありません。ただ企業にとっては「委託先経由の侵入」と「送金の速さ」への備えを見直すきっかけにすべき事件です。
この話題は、私もXで紹介しました。
今なら、生成AIの基礎知識から社内導入の6ステップ・定着のポイントまでを1冊にまとめた「はじめての生成AI社内導入ガイド」を無料で配布中!何から始めればいいか分からない方でも、これ1冊で導入の流れがつかめます。
目次
今回狙われたクレディ・ミュチュエル・アルケアは、フランスの大手相互銀行グループ「クレディ・ミュチュエル」の一角です。ブルターニュと南西部のクレディ・ミュチュエル連合会と各地の地域金庫、それに40社を超える専門子会社で構成されています*5。
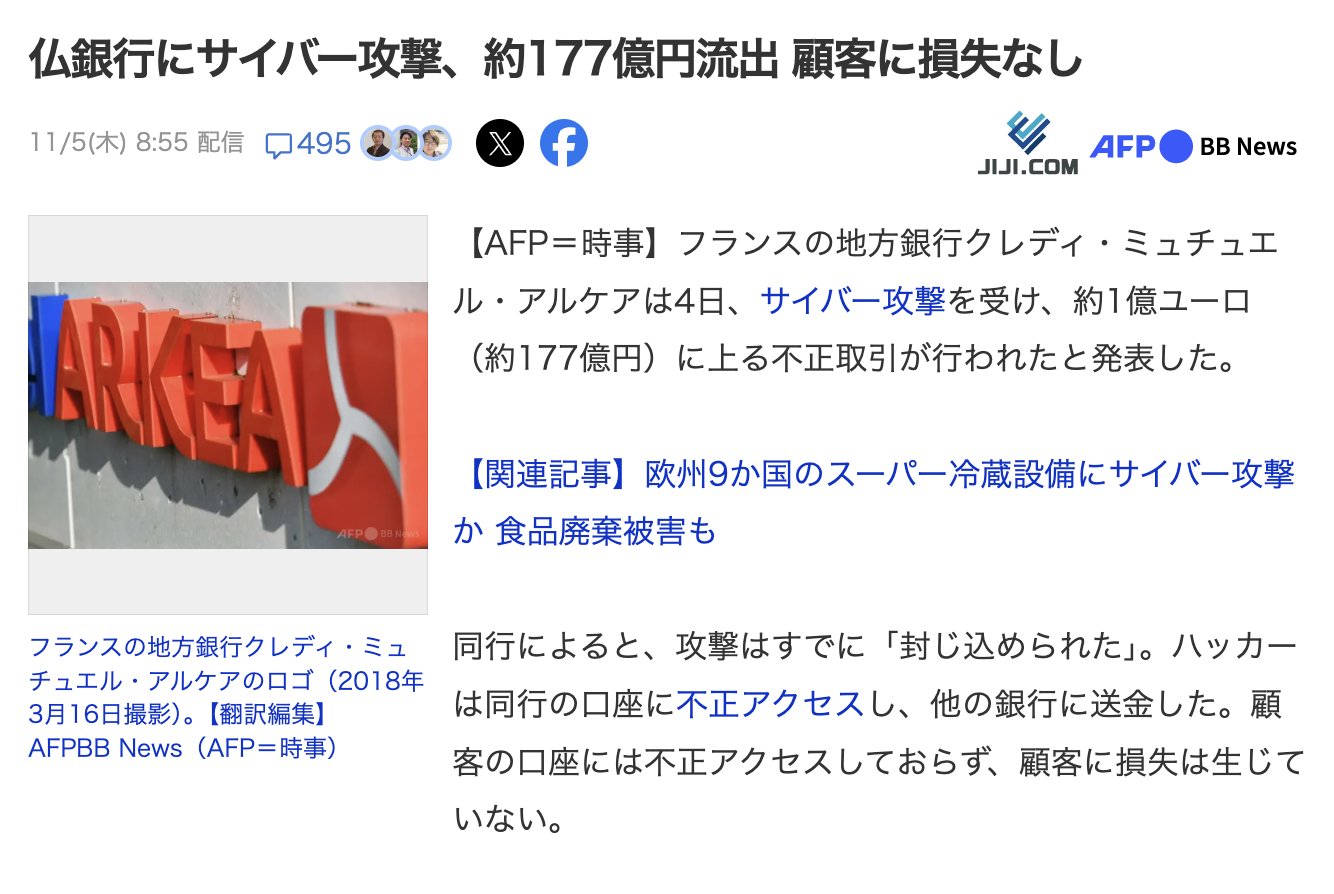
AFPはアルケアをクレディ・ミュチュエルの「地域部門(regional arm)」と報じています*3。日本のニュースで「フランスの大手銀行」と紹介されることもありますが、フランス全土を地盤とするメガバンクとは成り立ちが違います。まずは公式発表で確かめられる事実を表にまとめます。
| 項目 | 公式発表・報道で確かめられる内容 |
|---|---|
| 発表日 | 2026年11月4日(第1報のあとに補足情報)*1*2 |
| 何が起きたか | 攻撃によって不正な取引が行われた。攻撃者はアルケア自身の口座から他行へ送金した*2 |
| 侵入経路 | 銀行は「外部委託先のプラットフォームを経由して侵入された」と説明。フォルチュネオ経由との報道は否定*2 |
| 原因 | 人為的なミスではなく、外部からの高度な攻撃だと説明*2 |
| 顧客への影響 | 預金などの資産に影響はなく、一部の振込の実行が遅れたのみ*1 |
| 被害額 | 銀行は金額を確定させていない。報道の1億1,800万ユーロについて「規模感は正しい」とした*2 |
| 対応 | 一部取引を一時停止し、確認とセキュリティ強化のあと再開。監督当局と司法・警察当局に報告*1*2 |
ここで押さえておきたいのは、被害を受けたのが「銀行自身のお金」だという点です。顧客の口座から勝手にお金が引き出されたわけではありません。銀行は被害額について、グループの財務の健全性を揺るがす規模ではないとしています*1。
この件が広く知られるきっかけは、銀行の発表ではありませんでした。ブロックチェーン上の資金の流れを追う独立調査者のZachXBT氏が、先にSNSで不審な資金移動を指摘しています*3。時系列で並べると次の通りです。
| 日付 | 出来事 | 情報の出どころ |
|---|---|---|
| 11月2日 | ZachXBT氏がステーブルコイン(USDC・USDT)で1億600万ドル超の不審な出金を指摘*4 | 独立調査者 |
| その後 | 同氏が2,700万ドルの追加出金を指摘し、合計は1億3,300万ドル超に*4 | 独立調査者 |
| 11月4日 | アルケアが攻撃を受けたことを発表。事態は収束し業務を順次再開と説明*1 | 銀行の公式発表 |
| 11月4日 同日 | 侵入経路や送金の仕組みについて補足情報を公表*2 | 銀行の公式発表 |
SNSでは「210億円」という数字だけが一人歩きしがちです。ただ今回の被害額は、出どころによって数字が少しずつ違います。仕事で引用するなら、どの数字を誰が言っているのかを分けて扱う必要があります。
| 数字 | 出どころ | 確からしさ |
|---|---|---|
| 約1億1,800万ユーロ(約1億3,300万ドル) | 報道*3 | 銀行は「規模感は正しい」とだけ回答*2 |
| 1億3,300万ドル超 | ZachXBT氏の追跡*4 | 相対取引を含めるとさらに増える可能性があると同氏は指摘 |
| 確定額 | 未公表 | 銀行は「評価中」としている*1 |
つまり「約1億ユーロ規模」までは銀行も否定していません。一方で正確な金額はまだ出ていません。社内の報告資料などで扱うときは「報道ベースで約1億1,800万ユーロ。銀行は確定額を公表していない」と書くのが安全です。
仏経済サイトのBoursoramaは、ブロックチェーン分析企業Bitqueryのデータとして、6,298万ドル分のステーブルコインが4時間で2万7,553ETHに替えられたと伝えています*4。資金は複数のブロックチェーンや交換サービスに分散され、一部は取引の追跡が難しい暗号資産のモネロ(XMR)に替えられたとも報じられました*4。
暗号資産取引所のKrakenは関連口座を制限し、Crypto.comも関連資金を凍結したと説明しています*4。銀行側も資金の一部をすでに止めたとしています*2。なおZachXBT氏は「欧州の当局へ早く通報していれば3,000万ドル超を凍結できた」と銀行の初動を批判していますが*4、これは同氏の見方であり、銀行側の反論も含めて検証はこれからです。
被害の大きさを決めるのは「いくら盗まれたか」だけではありません。「盗まれた資金が何時間で追えない形に変わるか」も大きく効きます。銀行の送金が暗号資産に替わり、数時間で分散される流れは、今後の金融犯罪の典型になると見られます。
私の投稿では「資金を複数の銀行に分散しておくに越したことはない」と書きました。誤解のないよう補足すると、今回の件で顧客の預金が失われたわけではありません。銀行は財務の健全性を脅かすものではないとしており*1、銀行の破綻とは別の話です。
それでも分散をすすめたのは、銀行が「信用」で成り立っているからです。サイバー攻撃が続いて不安が連鎖すれば、取り付け騒ぎのように攻撃そのもの以上の影響が出る可能性があります。そのときに効いてくるのが預金保険の仕組みです。日本の制度を整理すると次の通りです。
| 区分 | 日本の預金保険での扱い |
|---|---|
| 決済用預金(当座預金や利息のつかない普通預金など) | 全額保護*6 |
| 一般預金等(定期預金や利息のつく普通預金など) | 1金融機関ごとに預金者1人あたり元本1,000万円までとその利息等を保護*6 |
| 上限を超える部分 | 破綻した金融機関の財産の状況に応じて支払われるため、一部が支払われない可能性がある*6 |
ポイントは「1金融機関ごと」という部分です。同じ銀行に複数の口座を持っていても合算されるため、一般預金で1,000万円を超える額を持つ個人や企業は、銀行を分けておく意味があります。企業の場合は決済用預金を使って全額保護の対象にするという選択肢もあります。
ただし預金保険が守るのは、あくまで銀行が破綻したときの預金です。今回のように銀行自身が損失を負うケースでは、預金保険の出番はありません。分散は「万一への保険」であり、サイバー攻撃そのものへの対策ではない点は分けて考えてください。
まず事実として、今回の攻撃にAIが使われたかどうかは発表されていません。攻撃の手口についても、銀行は「外部委託先のプラットフォーム経由」「外部からの高度な攻撃」と説明するにとどめています*2。AIが関わったと決めつけるのは避けるべきです。
そのうえで、今回の件には企業が知っておくべき特徴が3つあると私は見ています。どれもAIの進化で今後さらに起きやすくなると見られるものです。
AIが攻撃側の能力をどこまで引き上げているのか、攻撃の自動化がどこまで進んでいるのかは、以下の記事で解説しています。

AIサイバー攻撃の現実——Claude Mythosが証明した脅威と、企業が今すべき対策
生成AIツールが実際の攻撃に悪用された事例と、企業が見直すべきセキュリティの考え方は、以下の記事で解説しています。
Claude CodeのAI主導サイバー攻撃から学ぶ:企業が見直すべき生成AIセキュリティ戦略
今回の被害者は銀行ですが、「権限の大きい口座から外部経由で送金される」という構図は一般企業にもそのまま当てはまります。経理・財務や情報システムの担当者が、今週中に確認できることをまとめました。
| 観点 | 確認すること | 担当 |
|---|---|---|
| 送金の承認 | 高額送金や新しい振込先への送金に、二人以上の承認を必須にしているか | 経理・財務 |
| 振込先の変更 | 取引先からの口座変更連絡を、メール以外の手段(電話など)で確かめる手順があるか | 経理・購買 |
| 委託先の管理 | 銀行APIや会計・決済サービスなど、送金に関わる外部サービスの一覧と権限を把握しているか | 情報システム |
| 異常の検知 | 普段と違う時間帯や金額の送金を、当日中に気づける仕組みがあるか | 経理・情報システム |
| 通報の手順 | 不正送金に気づいたとき、銀行・警察への連絡先と順番が決まっているか | 総務・法務 |
| 社員への周知 | 銀行や取引先を名乗るメールでID・パスワード・認証コードを入力しないよう伝えているか | 全社 |
アルケアは顧客に対して、ログインID・パスワード・カード番号・SMSで届く認証コードを決して他人に伝えないよう呼びかけました*1。少しでも怪しいメッセージを受け取ったら、担当の銀行員に直接確認するよう求めています*1。
これは日本の企業でもそのまま社内周知に使える内容です。大きな金融事件のあとは「〇〇銀行のセキュリティ強化のため再ログインしてください」といったメールが増えがちです。ニュースが出たタイミングで社内に一斉に注意を流すだけでも効果があります。
AIは攻撃側だけの道具ではありません。送金ログの要約や不審な取引の洗い出し、委託先チェックリストの作成など、守る側の業務でも生成AIは使えます。ただし送金データや口座情報をそのまま外部のAIサービスに入れるのは避け、社内ルールを決めてから使うことが前提です。
金融機関のリスク管理やコンプライアンス業務で生成AIをどう使うかは、以下の記事で業務別のプロンプトとあわせて解説しています。

金融×生成AI プロンプト&スクショ事例10選|融資・リスク管理・コンプライアンスの業務別テンプレート
送金の監視や委託先管理をAIで仕組み化したいものの、既製のツールでは社内の決裁フローや基幹システムと合わないという相談も増えています。法人向けAIリスキリングサービスの導入社数No.1*の弊社デジライズが、AIコンサルティング&開発のサービス資料を無料でお送りしています。既製のAIサービスでは要件が満たせず、自社に合わせたシステム構築や環境の検討が必要な場合の進め方をまとめています。
※出典:株式会社東京商工リサーチ「法人向けリスキリングサービスに関する調査」(2026年5月/調査期間:2026年3月26日〜4月17日/調査方法:デスクリサーチおよびヒアリング/2026年3月末時点)
前回の投稿には賛成の声が多かった一方で、「不安をあおるな」という意見もいただきました。私も今回の件だけで銀行の信用が崩れるとは考えていません。銀行の発表どおりなら顧客の資産は守られていて、銀行は財務の健全性を脅かすものではないとしています*1。
ただ、想像していたより早くこうした事件が表に出てきたのも事実です。今回は銀行自身が損失を負いましたが、次に狙われるのは取引先や一般企業の口座かもしれません。私が伝えたいのは「怖がること」ではなく「点検すること」です。
全社でAIを安全に使うためのルール作りや推進体制の作り方は、以下の記事で解説しています。セキュリティの見直しとあわせて読んでみてください。
AI導入の5ステップとは?失敗しない進め方とAI統括部の作り方|活用事例
私のおすすめは、このニュースを「銀行が危ない」という話で終わらせず、自社の送金と委託先を見直すきっかけにすることです。高額送金の承認手順と、送金に関わる外部サービスの一覧を確認するところから始めてみてください。AIで攻撃が速くなる時代だからこそ、守る側も「気づくまでの時間」を縮める準備を進めておくのが現実的な対策だと私は考えています。
\AIを活用したノウハウが詰まった/
資料ダウンロードはこちら記事の検索結果をご案内します。詳しいご相談は担当者がお答えします