
不動産×AI完全ガイド|生成AIの業務活用と導入の進め方


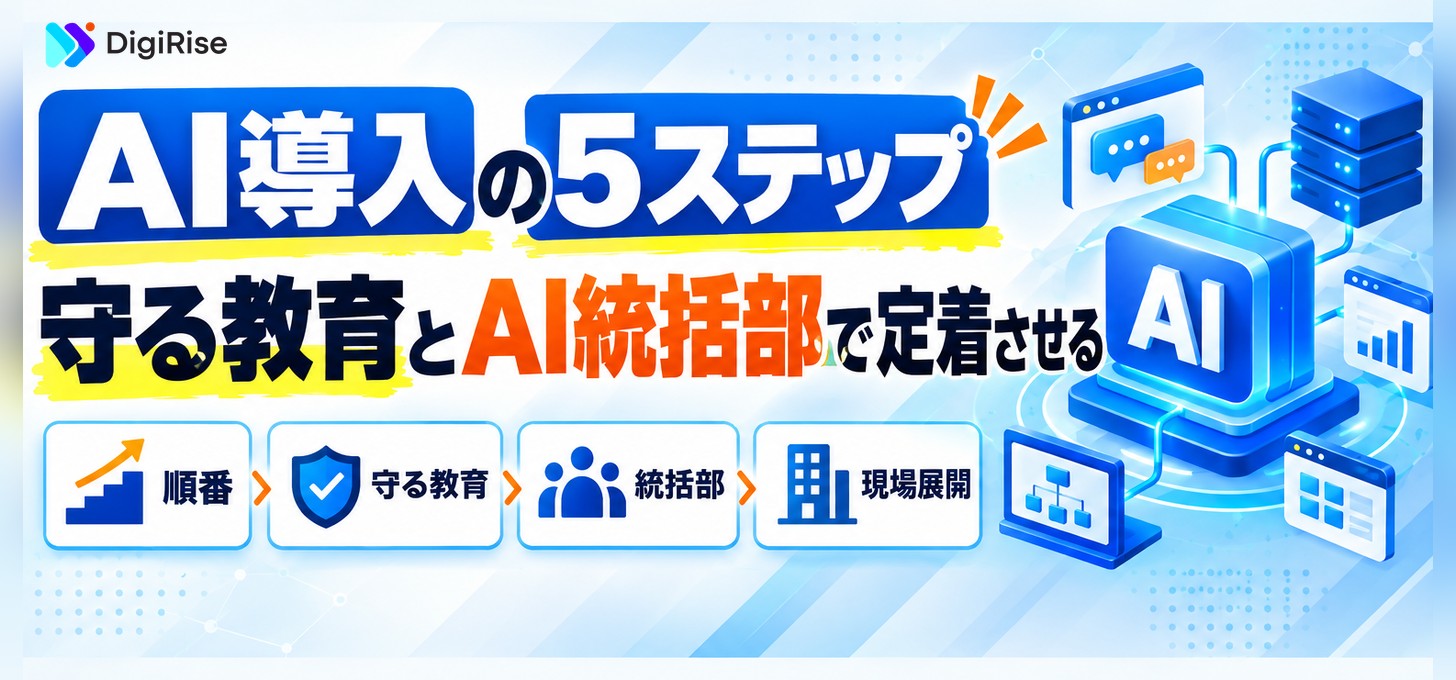
2026年10月23日、私は幕張メッセで開かれた「Japan DX & AX Week 秋」で講演し、その後編をYouTubeで公開しました*1。展示会は10月21日から23日までの3日間、RX Japanの主催で開かれたものです*2。後編のテーマは、企業がAI導入で失敗しないための具体的な進め方です。
前編ではAI活用の5段階と売上を作るループを話しました*3。後編はその実装編として、600社超を支援する中で見えてきた順番をそのままお話ししています。先に結論を言うと、AI導入は「ツールを契約したら終わり」ではなく、守るための教育から始めて5つのステップを順番に進め、戦略・安全・教育を担うAI統括部が全体を引っ張る形にすると定着します。
この話題は、私もXで紹介しました。
今なら、生成AIの基礎知識から社内導入の6ステップ・定着のポイントまでを1冊にまとめた「はじめての生成AI社内導入ガイド」を無料で配布中!何から始めればいいか分からない方でも、これ1冊で導入の流れがつかめます。
目次
講演で紹介した5ステップは、ツールを選ぶ、教育する、業務を書き出して落とし込む、学び続ける、評価と連動させる、という流れです*1。どれも当たり前に見えますが、多くの会社でつまずくのは順番が崩れているときです。ツールだけ入れて教育を後回しにしたり、業務の書き出しをしないまま「自由に使ってください」と配ったりすると、使う人と使わない人の差が開くだけで終わります。
講演ではこの5ステップを含めて、押さえるべき点を4つに整理しました*1。導入の順番、教育の手法、目指すレベルの決め方、推進チームの作り方です。この記事もこの4つの流れに沿って、順番から体制づくりまでを順に見ていきます。
| ステップ | やること | つまずきやすい点 |
|---|---|---|
| 1. ツールを選ぶ | 世界トップクラスの汎用AIを全社の土台に選ぶ | 性能の低いツールを選ぶと、そもそも業務で使えない |
| 2. 教育する | 守るためのルールを学んでから使い方を学ぶ | 使い方だけ教えて情報の扱いを教えない |
| 3. 業務を書き出して落とし込む | 部署ごとに業務を洗い出しAIでの置き換えを決める | 「各自で工夫して」と現場任せにする |
| 4. 学び続ける | 毎週変わる新機能を追い、使い方を更新する | 一度の研修で終わらせる |
| 5. 評価と連動させる | 成果や生産性の向上を評価・報酬に反映する | やる気のある人だけが続け、徐々に失速する |
1つ目のツール選びは、思っている以上に結果を左右します。講演では、全社で使う汎用AIはChatGPT・Claude・Copilotのような世界トップクラスのものから選び、余力があればClaude CodeやCodexのようなエージェント型にも広げるのがよいと話しました*1。性能の低いツールを選ぶと、どれだけ教育しても業務で成果が出ません。
もう1つの理由がセキュリティです。AIには社内の情報を入れるので、提供元のセキュリティ体制がそのまま自社のリスクにつながると私は考えています。講演では、セキュリティ面では日本のIT企業はまだ世界の水準に届いていないと見ており、投資するなら世界最高峰のIT企業に賭けたほうがよいと話しました*1。
2つ目の教育は、次の章で詳しく書く「守る教育」から入ります。使い方の研修は分かりやすく盛り上がりますが、情報の扱い方を知らないまま使い始めると、一度の事故で全社の利用が止まりかねません。最低限のルールを全員が知っている状態を作ってから、使い方の教育に進むのが遠回りに見えて一番早い道です。
3つ目は業務の書き出しです*1。部署ごとに毎日・毎週の作業を書き出し、どこをAIに任せられるかを決めていきます。ここを現場任せにすると「何に使えばいいか分からない」で止まるので、統括部や推進人材が一緒に棚卸しするのがおすすめです。詳しい手順は後半の「現場への落とし込み方」で紹介します。
4つ目の「学び続ける」は、一度の研修で終わらせないという意味です。AIの機能は毎週のように変わり、日本の夜中にアメリカで新しい発表が続くことも珍しくありません。いいAIを1つ知っているかどうかで業務の進め方が大きく変わるので、新しい情報を追う役割と時間を会社として確保しておく必要があります。
5つ目は評価との連動です。導入直後は盛り上がっても、時間がたつとモチベーションが下がる人が出てきます*1。弊社ではAIを使って生産性や成果が上がった分を評価制度に組み込み、報酬として還元しています。「使ったら得をする」状態を制度で作っておくと、一部の熱心な人だけの取り組みで終わりません。
この順番で進めた初期のお客様の例も紹介しました。約8,000名の規模で、導入当初は6.3%だったAI活用率が94%まで伸び、1人あたりの業務削減時間は月38.4時間になっています*1。もちろん現場の皆さんの努力があってこその数字ですが、全社に広げるには順番が大事だということを示す例だと考えています。
講演では、目標の置き方として「まず1営業日あたり2時間の削減」をおすすめしました*1。月の営業日を20日とすれば約40時間で、先ほどの38.4時間とほぼ同じ水準です。多くの会社で目指せる基準と見られるので、最初のKPIとして置きやすい数字です。
| 指標 | 数値 |
|---|---|
| 対象規模 | 約8,000名 |
| AI活用率(導入当初) | 6.3% |
| AI活用率(現在) | 94% |
| 1人あたりの業務削減時間 | 月38.4時間 |
| 講演で示した目標の目安 | 1営業日あたり約2時間 |
一方で、どの会社も同じスピードで進められるわけではありません。前編で話した「AI活用の5段階」*3について、講演では大企業がいきなり上位の段階を目指すのは難しく、スタートアップやオーナー企業なら一気に進められると話しました*1。自社のセキュリティルールやトップの方針に合わせて、どの段階を目指すかを先に決めることが大切です。
講演で一番伝えたかったのが、教育の順番です。以前は私も「まず使ってみよう」という使うための教育だけをすすめていました。今は違います。使う前に、守るための教育を行うことを最優先にしています*1。
理由は単純で、AIをきっかけにしたセキュリティ事故がこれから増えると見ているからです。IPAが2026年1月29日に発表した「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が3位に初めて選ばれました*5。1位のランサム攻撃、2位のサプライチェーン攻撃に次ぐ位置です。
弊社が導入を支援するときは、ツールを配る前にセキュリティのガイドラインから作ります*1。決める内容はおおむね次の3つです。
ルールを作っても、守られなければ意味がありません。そこでガイドラインの次にセキュリティ講座を受けてもらい、どんなリスクが起きうるかを全員が理解してから使い方の教育に進みます。守りのルールを作り、そのルールを守るための教育を先に行うのが今の基本形です。
ルール作りでは公的な資料も参考になります。総務省は2026年3月31日に「AI事業者ガイドライン(第1.2版)」を公表し、チェックリストとワークシートも用意しています*4。IPAとAIセーフティ・インスティテュートも2026年4月2日に、社内研修でそのまま使えるスライド形式の「AI利用者のためのセキュリティ豆知識」を公開しました*6。ゼロから作るより、こうした資料を下敷きに自社向けに絞り込むほうが早く進みます。
AIを社内のツールとつなぐ仕組みや、どこまで接続を許すかの考え方は、以下の記事で解説しています。
MCPとは?MCPサーバーの仕組みと使い方|ChatGPT・Claudeでの始め方から社内導入の順番まで
ここまでの5ステップを裏返すと、導入がうまくいかない会社の共通点が見えてきます。講演では「ChatGPTを契約したので、皆さんどうぞ」という進め方では、アカウントは配れても活用は進まないとお話ししました*1。そこから私なりに典型的なつまずき方を整理すると、次の5つになると見られます。
どれも悪意があるわけではなく、順番と役割が決まっていないことから起きます。逆に言えば、5ステップの順番を守り、AI統括部が役割を分けて持つだけで、多くの失敗は防げると考えています。特に2つ目の「禁止から入る」は、守るつもりがかえって管理できない利用を増やしてしまうので注意が必要です。
講演の内容をもとに、最初の3カ月でやることを私なりに並べると次のようになります。会社の規模や業種によって前後しますが、検討の出発点として使ってください。
| 時期 | 主な取り組み | 担当 |
|---|---|---|
| 1カ月目 | ツールの選定、AI利用ガイドラインの作成、統括部の立ち上げ | 戦略・安全性 |
| 2カ月目 | セキュリティ講座、全社員向けの基礎教育、推進人材の選抜 | 安全性・教育 |
| 3カ月目 | 部署ごとの業務の書き出し、優先順位づけ、評価制度への組み込みの検討 | 全チーム |
ポイントは、1カ月目にガイドラインと統括部を同時に立ち上げることです。ツールを配る日には守りのルールができている状態にしておくと、現場から「何を入れていいか分からない」という声が出にくくなります。
5ステップを回す主体がいないと、導入は途中で止まります。講演でも、推進を担うチームを作らないと導入は進まず、思ったより大変だと考えておいたほうがよいと話しました*1。
そこで提案しているのが、戦略・安全性・教育の3つの役割を持つ「AI統括部」です*1。名前は会社ごとに違って構いませんが、この3つがそろっていないとうまく回りません。
| 役割 | 担うこと | 具体的な仕事の例 |
|---|---|---|
| 戦略 | AIを使う方針・目的と投資判断 | どのツールに投資するか、どの部署から広げるかを決める |
| 安全性 | 秘密情報とアクセスの管理 | APIキーや秘密鍵の管理、利用ルールの運用と見直し |
| 教育 | 安全を前提にした使い方の浸透 | 研修の設計、社内勉強会、活用事例の共有 |
戦略チームが大事なのは、AIの進化が速く、使うツールの見直しが定期的に必要になるからです。安全性のチームは技術が分かる人が必ず入っている必要があります。AIを業務に組み込むと、APIキーや秘密鍵のような機密情報を扱う場面が増えるので、それだけを考える担当を置くのが理想です*1。
大切なのは、統括部が「禁止する部署」にならないことです。守りのルールは、安心して攻めるための土台です。安全性と教育が同じ部署にあると、ルールを作った理由をそのまま研修で伝えられるので、現場の納得感も高まります。
専任の部署を一度に作るのが難しい会社は、まず兼務のプロジェクトチームとして3つの役割に担当者を1人ずつ置くところから始めても構いません。大事なのは、戦略・安全性・教育のどれかが空席のまま走り出さないことです。活用が広がってきた段階で専任化を検討すれば、投資の判断もしやすくなります。
統括部ができたら、次は現場への展開です。弊社では社員を「7対3」で分けて考えるようにお伝えしています*1。100人いれば70人は学習の仕組みでAIを日常業務に使えるようにし、残りの30人はAIエージェントを作って会社を引っ張る推進人材として育てる考え方です。
| 対象 | 目指す姿 | 主な教育 |
|---|---|---|
| 全社員の約7割 | 日常業務でAIを安全に使いこなす | ガイドライン→セキュリティ講座→自社ツールに合わせた動画学習 |
| 推進人材の約3割 | AIエージェントを作り業務を自動化する | ワークショップ、実業務を題材にした開発演習 |
教育の量の目安としては、自社のツールに合わせた動画で最低10時間を学び、ワークショップを月に4回ほど行うのがよいと話しました*1。このリソースを社内で用意するか、外部の専門家に頼むかは会社の体制によって選べばよいと考えています。
現場で「AIを使ってください」と言うだけでは手が止まります。営業なら商談練習、管理部門なら書類作成のように、部署の実業務に合わせた題材を用意すると一気に使う人が増えます。たとえば営業部門では、ChatGPTに顧客役と採点を任せたロープレから始めると効果が見えやすいです。具体的な作り方は、以下の記事で解説しています。
AI営業ロープレの作り方|専用ツール不要、ChatGPTだけで顧客役も100点満点の採点も無料
3つ目のステップである業務の書き出しは、弊社のFDE(開発コンサル)でも同じ手順で進めています。最初の3カ月で業務を診断し、最低5部署から始めて、ヒアリングと現場への訪問で業務をかなり細かく書き出します*1。
この診断では8種類ほどのレポートを出し、打ち手まで提示します*1。要件定義に数カ月かけてから作るのではなく、動く試作品を先に見せて直していくので、開発の期間と費用を抑えやすくなります。
既製のAIツールでは届かない業務が見えてきたら、自社の業務フローに合わせた仕組みを検討する段階です。法人向けAIリスキリングサービスの導入社数No.1*の弊社デジライズが、AIコンサルティング&開発のサービス資料を無料でお送りしています。既製のAIサービスでは要件が満たせず、自社に合わせたシステム構築や環境の検討が必要な場合の進め方をまとめています。
※出典:株式会社東京商工リサーチ「法人向けリスキリングサービスに関する調査」(2026年5月/調査期間:2026年3月26日〜4月17日/調査方法:デスクリサーチおよびヒアリング/2026年3月末時点)
講演の最後は守りの話で締めました。今は攻撃する側もAIを使っていて、攻撃にかかるコストが大きく下がっていると私は見ています*1。情報は漏れているかもしれないという前提で動くくらいの意識が必要です。
最近も、Webサイトで広く使われているPHPの脆弱性への対応があり、弊社も徹夜で作業しました*1。こうした更新を後回しにすると、AIを使った攻撃の格好の的になります。AI活用を進めることと、自社のシステムを最新に保つことは、セットで考える必要があります。
AIの使い方は、処理の深さの設定ひとつでも結果とコストが変わります。ツールごとの設定の違いは、以下の記事で解説しています。
AIの「Effort」設定とは?ChatGPT・Claude・Copilot・Geminiで処理の深さを使い分ける方法
講演の締めでは、少なくとも前編で話したレベル3、つまり自分でAIエージェントを作って定型業務を自動化するところまでは、全員に到達してほしいと話しました*1。守りを固めたうえでそこまで進めば、会社全体の働き方が大きく変わります。
私のおすすめは、まず社内のAI利用ガイドラインを1枚作り、全員が守る教育を受けた状態から始めることです。そのうえで1営業日2時間の削減を目標に置き、AI統括部が5ステップを順番に回していけば、ツールを配っただけの状態から抜け出せます。講演の全体は動画で見られるので、社内で導入を進める方はぜひ前編とあわせてご覧ください。
\AIを活用したノウハウが詰まった/
資料ダウンロードはこちら記事の検索結果をご案内します。詳しいご相談は担当者がお答えします