
フランスの銀行サイバー攻撃とは?約1億ユーロ不正送金の経緯と企...


2026年11月9日、Notionは委託先のAIベンダーである米Fireworks AIのセキュリティインシデントで、Notion AIのチャット記録の一部が外部に出た可能性があると影響のある顧客に連絡しました*1。対象はNotionのワークスペースの1%未満です。流出したデータには、管理者向けの「Insights」機能のために処理されていたAIチャットの記録が含まれていました*1。
Notionは11月3日の朝までにFireworksとの接続を切り、11月4日に同社システム上のNotionのデータをすべて削除しています*1。11月11日には、影響を受けたメッセージの中で見つかったNotion APIキーを失効させました*1。先に結論を言うと、通知を受けた企業は「流出した前提」でAIに貼った認証情報をすぐ変えるべきです。通知がない企業も、自社で使うAI機能の委託先とデータをどこまで保持しているかをこの機会に確かめておきましょう。
この話題は、私もXで紹介しました。
今なら、生成AIの基礎知識から社内導入の6ステップ・定着のポイントまでを1冊にまとめた「はじめての生成AI社内導入ガイド」を無料で配布中!何から始めればいいか分からない方でも、これ1冊で導入の流れがつかめます。
目次
今回攻撃されたのはNotion自体ではありません。NotionがAI機能の一部を任せていた委託先のFireworks AIです。NotionはFireworksを、Insights機能の分類処理と、オープンウェイトモデルを動かす推論基盤の2つの用途で使っていました*2。Insightsは、顧客が自社のAIの使われ方を把握するための機能です。
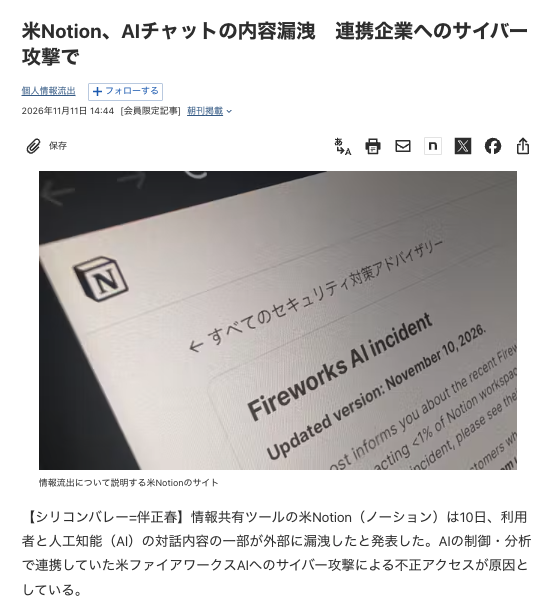
つまり、Notion AIとのやり取りの一部が分析のためにFireworks側へ渡り、そこに保存されていたことになります。Notion本体のページやデータベースが直接攻撃されたわけではありません。ただ、AIの回答にはページの内容の断片が含まれることがあるため、影響は小さくないと私は見ています。
| 項目 | 内容 |
|---|---|
| 攻撃された企業 | 米Fireworks AI(NotionのAI機能の委託先) |
| 影響の範囲 | Notionのワークスペースの1%未満*1 |
| 流出した可能性のあるデータ | ユーザーがNotion AIに送ったメッセージの全文と、AIの出力の全文(参照したページやデータベースの断片を含むことがある)*2 |
| ほぼ含まれないとされるもの | ツール利用(検索など)の結果、添付ファイル。AIミーティングノートは、チャットに打ち込んだりAIの出力に引用されたりした場合を除いて対象外*2 |
| 個人との結び付け | 影響を受けたワークスペースの大半では、誰が書いたか・どのワークスペースかを示す情報が付いていなかった*1 |
| Notionの対応 | Fireworksとの接続を遮断しデータを削除。調査中はInsightsを停止し、Fireworks経由のオープンウェイトモデル提供もやめた*1 |
大半の記録に作成者やワークスペースの情報が付いていなかった点は、被害を抑える要素の一つです。それでも本文にパスワードやAPIキー、顧客名、社内の数字が書かれていれば、その情報だけで悪用できてしまいます。メタデータが無いから安全、とは考えない方がいいでしょう。
| 日付(2026年) | 出来事 |
|---|---|
| 10月6日 | Fireworksが社内の認証情報の不正利用を発見。一部の顧客アカウントで評価ジョブ用の環境変数(APIキーやトークンなど)が抜き取られた可能性*3 |
| 10月23〜24日 | FireworksのR&D用マシンを置いていた外部クラウド事業者で事故が発生。そこを足がかりに開発用マシンへ侵入され、一部顧客のデータセットや未完成のモデル重み、請求情報が見られた*4 |
| 11月2日 | FireworksがNotionに、一部データへの不正アクセスを通知。Notionの分析では、この時点のデータはAIの合成テストデータだった*1 |
| 11月3日朝 | Notionが念のためFireworksとの接続をすべて遮断*1 |
| 11月4日 | Fireworksのシステム上にあるNotionのデータをすべて削除*1 |
| 11月6日 | Fireworksが顧客データも見られた可能性を連絡。Notionが新たな調査を開始*1 |
| 11月8日 | Fireworksが最終的な影響データを確定。Insights用のチャット記録が含まれていると判明*1 |
| 11月9日 | Notionが影響のある顧客に連絡*1 |
| 11月11日 | 影響を受けたメッセージ内のNotion APIキーを失効*1 |
| 11月12日 | メッセージ内で見つかった他社のAPIキーを、それぞれの発行元に報告(11月13日の更新で公表)*1 |
時系列を見ると、最初の通知では「合成テストデータだけ」と判断され、その後に顧客データが含まれていたと分かっています。Notionはアドバイザリを更新しながら情報を出しており、11月12日付の更新でもタイムラインを修正しています*1。今後も内容が変わる可能性があるため、判断する前に最新版を確認してください。
Notionのワークスペースは、チームや会社ごとにページ・データベース・メンバーをまとめる単位です。料金プランや権限、セキュリティ設定もワークスペースごとに管理します。今回の「1%未満」もワークスペース単位の数字で、利用者の人数ではありません。
自社が影響を受けたかどうかは、Notionからの連絡で判断します。本人にもワークスペースのオーナーにも連絡が来ていなければ、そのワークスペースは影響を受けたと特定されていないとNotionは説明しています*2。この場合、今すぐやるべき対応はありません。状況が変われば直接連絡するとしています。
社内に部署ごとのワークスペースがいくつもある企業は注意が必要です。通知が本社の情報システム部ではなく、部署のオーナー個人に届くことがあります。オーナーが誰か、通知を受けたら誰に回すかを決めておかないと、対応が遅れます。
Notionは、影響を受けた顧客に対して、データは外部に出たものとして扱うよう求めています*1。ヘルプページに書かれている手順を、社内で動きやすい順に並べ直しました*2。
? から Security incident review を開き、自分の影響データを取り出しますNotion APIキーは11月11日にNotion側で失効済みです*1。ただ、チャットに貼っていたのがクラウドや決済サービスなど他社のキーなら、自分で変更する必要があります。Notionは他社のキーを発行元に報告していますが、変更作業まで代わりにやってくれるわけではありません。
| 機能 | 場所・対象 | できること |
|---|---|---|
| 複数ワークスペースの一括取り出し | Org console → Data & Compliance → Security incident review | 組織内の複数ワークスペースの影響データをまとめてダウンロード |
| 確認担当の指名 | カスタム管理者ロール | 「Security incident review」の権限を付けて、オーナー以外にも確認を任せる |
| 注釈付きデータの取り出し | ドメイン認証済みのEnterprise・Businessプラン | 認証情報や個人情報らしき箇所に印が付いたデータをワークスペース全体分ダウンロード |
| アクセスの削除 | ワークスペースオーナー | 影響データへのアクセスを取り消す(チャット履歴自体は消えない) |
アクセスを削除すると、ワークスペースの全員が影響データのCSVを取り出せなくなります*2。メンバーに確認させたい場合は、削除の前に必要なデータを取り出しておきましょう。
社内の業務データを外部のAIやSaaSにつなぐ仕組みを作るときは、どのデータがどこを通り、どこに残るかを最初に設計しておくことが欠かせません。法人向けAIリスキリングサービスの導入社数No.1*の弊社デジライズが、AIコンサルティング&開発のサービス資料を無料でお送りしています。既製のAIサービスでは要件が満たせず、自社に合わせたシステム構築や環境の検討が必要な場合の進め方をまとめています。
※出典:株式会社東京商工リサーチ「法人向けリスキリングサービスに関する調査」(2026年5月/調査期間:2026年3月26日〜4月17日/調査方法:デスクリサーチおよびヒアリング/2026年3月末時点)
今回、私がいちばん大事だと思ったのはZDR(ゼロデータ保持)の扱いです。ZDRは、AIモデルの提供元に送った入力や出力を保存させない取り決めです。法人向けのAIサービスを選ぶときによく確認される項目でもあります。
NotionのFAQでは、EnterpriseプランのZDRが対象にするのはモデル提供元へのAPIリクエストだと説明されています。チャット履歴やInsightsのように、そもそもデータを残す前提の機能は対象外です*2。さらにNotionは、FireworksがZDRを契約で約束していたにもかかわらず、Notionが使っていたエンドポイントのデータを保持していたとしています*2。
一方でFireworksは、10月の公表文で「既定ではプロンプトや出力を保存しない」と説明していました*3。どちらの説明が実態に近いのか、契約の中身は公表されていないため、外からは判断できません。ただ利用企業としては、「ZDRと書いてあるから残らない」と考えず、機能ごとに何がどこに残るかを確かめる必要があります。
| データの種類 | ZDRの対象になりやすいか | 今回の件で見えた論点 |
|---|---|---|
| AIモデルへのAPIリクエスト(推論) | 対象になりやすい | 契約上の約束と委託先の実際の運用がずれる場合がある |
| チャット履歴 | 対象外になりやすい | 履歴を残すこと自体が機能なので、保存場所と期間の確認が必要 |
| 利用分析(Insightsなど) | 対象外になりやすい | 分析のために本文が別の委託先に渡ることがある |
| 学習・評価用のデータ | 契約や参加プログラムによる | Notionでは、早期アクセスプログラム(LEAP)で顧客が提供したデータがFireworks上での専用モデルの学習実験に使われていた*2 |
表の右の列は、どれも契約書の一行では分からない部分です。AI機能は「便利な分析」「使い方の可視化」といった付加機能ほどデータを残し、別の委託先に渡しやすくなります。Notionは主要な委託先について、データ最小化とZDRが守られているかの監査を進めているとしています*2。
AIに社内データを渡すときに、最初にどこまで渡すかを決める考え方は、以下の記事で解説しています。
ClaudeがSalesforceの商談データを読めるようになった|「AIに社内データを渡す」最初の一歩をどう設計するか
「Googleワークスペース スタジオ」を調べている方も多いので、ここで触れておきます。Google Workspace Studioは、コードを書かずにAIエージェントを作り、管理し、共有できるGoogle Workspaceの機能です。2025年12月3日に発表され、2026年3月19日にはすべてのドメインで提供が始まりました*6。
作りたい自動化を言葉で伝えるとGeminiが組み立て、Gmail・ドライブ・スプレッドシートやWebの情報を使って作業します。Asana・Jira・SalesforceといったGoogle以外のアプリとの連携や、Webhookによる外部APIの呼び出しにも対応しています*6。便利な一方で、社内のメールや文書の内容が外部サービスへ流れる経路が増えることになります。
| 項目 | 内容 |
|---|---|
| 対象エディション | Business Starter/Standard/Plus、Enterprise Starter/Standard/Plus、Education Fundamentals/Standard/Plus、Google AI Pro for Education、Google AI Ultra for Business*6 |
| 管理者の設定 | 組織部門(OU)やグループ単位でオン・オフできる*6 |
| 外部との連携 | 外部アプリ連携とWebhookに対応。外部共有やWebhookには細かい管理設定が用意される予定*6 |
| 利用の制限 | 18歳未満のユーザーはGeminiでのエージェント作成やAIを使う手順を利用できない*6 |
今回のNotionの件と直接の関係はありません。ただ、ワークスペースにAIエージェントを入れるときに確かめることは同じです。Workspace Studioを社内で広げる前に、次の点を情報システム部門で確認しておくことをおすすめします。
今回の件で、AI機能の裏側には複数の委託先がいて、どこか一社が攻撃されれば利用企業のデータにも影響しうることがはっきりしました。Fireworksは10月にも別のインシデントを公表しており、短い期間に2回の事故が続いています*3*4。委託先を一社ずつ評価するだけでなく、委託先が変わったときや事故が起きたときに知らせてもらえる体制が必要です。
このうち効果が大きいのは、秘密情報をAIに貼らないルールです。今回もNotionはNotion APIキーを失効させましたが、他社のキーは利用者自身が変えるしかありません。開発者がエラーの原因を調べるためにログごと貼り付けると、キーや接続情報が一緒に入ってしまうことはよくあります。
AIを悪用した攻撃の実例と、企業が見直すべきセキュリティの考え方は、以下の記事で解説しています。
Claude CodeのAI主導サイバー攻撃から学ぶ:企業が見直すべき生成AIセキュリティ戦略
AIを使った攻撃がどこまで進んでいるか、企業が今すぐできる対策については、以下の記事で解説しています。

AIサイバー攻撃の現実——Claude Mythosが証明した脅威と、企業が今すべき対策
Notionほど広く使われているサービスでも、委託先経由で事故が起きました。AIを使わないことが答えではありません。私のおすすめは、今週中に「自社が使うAI機能の委託先」と「秘密情報をAIに貼らないルール」の2つだけでも確認することです。通知が来ていない企業も、自社のNotionやWorkspaceの設定を見直す良いきっかけにしてください。
\AIを活用したノウハウが詰まった/
資料ダウンロードはこちら記事の検索結果をご案内します。詳しいご相談は担当者がお答えします